セキュリティ教育が根付かない理由|研修の「やりっぱなし」を防ぐには
情報漏洩やランサムウェアなど、企業を取り巻くサイバー脅威は日々巧妙化しています。
最新のセキュリティツールをどれほど導入しても、それを扱う「人」の意識や行動に脆弱性があれば、組織の防御壁は簡単に突破されてしまいます。
そこで多くの企業が社内のセキュリティレベルを高めるために「セキュリティ教育」を実施していますが、
・毎年研修を行っているのに、不審メールの開封率が下がらない
・いざというときの適切な報告手順が浸透していない
など、形骸化に頭を悩ませる情報システム部門やセキュリティ責任者の方も多いのではないでしょうか。
本記事では、社内のセキュリティ教育が「やりっぱなし」になってしまう原因を紐解き、全従業員が主体的に「行動」できるようになるための実践的なステップと、効果を定着させる具体的なポイントについて解説します。
目次[非表示]
- ・なぜあなたの会社のセキュリティ教育は「やりっぱなし」で終わるのか?
- ・セキュリティ教育が根付かない5つの理由
- ・理由1:知識のインプットが目的化し「行動」に繋がっていない
- ・理由2:ルールが複雑で「いざという時」に実行できない
- ・理由3:教育内容が自分事として捉えられていない
- ・理由4:教育効果が測定されず、改善サイクルが回っていない
- ・理由5:新入社員や中途採用者への教育に「空白期間」がある
- ・研修の「やりっぱなし」を防ぐ!定着するセキュリティ教育の4ステップ
- ・ステップ1:現状把握とゴール設定│「知っている状態」から「行動できる状態」へ
- ・ステップ2:行動できるルールとフローの設計│複雑さからの脱却
- ・ステップ3:対象者とタイミングを最適化した教育プログラムの実行
- ・ステップ4:効果測定と継続的な改善 - 訓練と啓蒙のサイクルを回す
- ・セキュリティ教育の効果を最大化する3つのポイント
- ・セキュリティ教育に活用できるサービス・無料資料
- ・まとめ:行動できるルール作りと継続的な改善で「やりっぱなし」を卒業しよう
- ・株式会社システナのセキュリティ教育
なぜあなたの会社のセキュリティ教育は「やりっぱなし」で終わるのか?

多くの企業で行われている情報セキュリティ教育は、年に1回、全社員を集めて(あるいはeラーニングで)一斉に実施する「講義型」が中心です。
しかし、この一斉研修だけでは、現場の行動変容を促すことはできません。
受講者は「ただスライドを眺めるだけ」「確認テストを適当にクリアするだけ」になり、研修が終われば学んだ知識は時間とともに忘れ去られてしまいます。
特に情報システム部門が少人数で運営されている場合、研修の企画・実施だけで手一杯になり、受講後のフォローアップや効果測定まで手が回らないのが実情です。
結果として、研修を実施したという「実績」だけが残り、現場の意識も行動も変わらない「やりっぱなし」の状態が引き起こされてしまいます。
セキュリティ教育が根付かない5つの理由
社内のセキュリティ教育が定着しない背景には、構造的な5つの理由があります。
それぞれのボトルネックを理解することが、実効性のある教育への第一歩となります。
理由1:知識のインプットが目的化し「行動」に繋がっていない
一般的なセキュリティ研修では、パスワードの適切な管理方法や、フィッシングメールの見分け方といった「知識」を教え込むことに偏りがちです。
しかし、従業員が「知っている」ことと「実際に有事の際に行動できる」ことの間には大きなギャップがあります。
知識を詰め込むだけのインプット型教育では、いざマルウェア感染の疑いが生じた際に、
「ネットワークを遮断する」
「どこへ連絡する」
といった具体的な初期動作を迅速に行うことはできません。
理由2:ルールが複雑で「いざという時」に実行できない
企業の防衛意識が高まるあまり、セキュリティポリシーや報告手順が過度に細かく、複雑になってしまうケースが散見されます。
例えば、連絡手段が「電話とメール報告が混在している」といった状態では、従業員は混乱します。
有事の際に「どこに連絡すればいいか分からない」「手続きが面倒」と感じさせてしまうと、初動対応が遅れ、被害が拡大する原因になります。
形を整えるために作ったルールが、現場の実行可能性を奪っているのです。
理由3:教育内容が自分事として捉えられていない
研修で解説される事故事例が、どこか他所の「巨大企業の話」であったり、技術的に難解すぎたりすると、受講者は他人事のように感じてしまいます。
特にPC操作に不慣れな従業員や、直接システム開発に関わらない現場部門にとっては、「自分には関係ない、情報システム部がなんとかしてくれるだろう」という当事者意識の欠如につながりやすくなります。
理由4:教育効果が測定されず、改善サイクルが回っていない
研修後のテストの実施率や点数は集計していても、「不審メールの開封率」「実際にインシデントが発生した際の報告割合」「報告完了までの初動対応時間」といった、教育の成果を可視化する指標(KPI)が設定されていない企業は少なくありません。
効果が客観的に測定できなければ、教育プログラムのどこを改善すべきか判断できず、また経営層に対して教育への投資対効果(ROI)を明確に説明することも困難になります。
理由5:新入社員や中途採用者への教育に「空白期間」がある
年に1回の大掛かりな全社研修のみに頼っていると、入社や復職の時期が合わなかった「新入社員」「中途採用者」「産休・育休からの復職者」が、次の研修まで長期間にわたりセキュリティ教育を満足に受けられないという「空白期間」が生じます。
入社直後で業務に不慣れな時期こそ、誤操作や不審メールの開封といったヒューマンエラーのリスクが最も高まるタイミングであり、この空白期間は組織にとって極めて重大な脆弱性となります。
研修の「やりっぱなし」を防ぐ!定着するセキュリティ教育の4ステップ
単なるイベントとしての研修から脱却し、社内に確実に行動を定着させるためには、段階的なアプローチが必要です。
ここでは、限られた運用工数でも最大の効果を引き出すための4つのステップを提案します。
ステップ1:現状把握とゴール設定│「知っている状態」から「行動できる状態」へ
まずは、自社の現在のリスク状況を正確に把握します。
過去に発生したセキュリティインシデントや、他部署からの問い合わせ履歴、メール訓練の結果などを分析し、「何が自社にとって真の脅威なのか」を洗い出します。
その上で、教育のゴールを「知識の習得」ではなく、「不審な状況を察知した際、10分以内に適切な報告ができる状態」など、具体的な「行動の定着」に設定します。
ステップ2:行動できるルールとフローの設計│複雑さからの脱却
有事の際、全従業員が迷わず即座に行動できるよう、社内ルールや報告フローを極限までシンプルに再設計します。
例えば、電話とメールが混在していた報告手段を、シンプルに整理し、迷わないフローとして全社統一します。
これにより、従業員の心理的ハードルを下げ、迅速な初動対応を実現する鍵となります。
ステップ3:対象者とタイミングを最適化した教育プログラムの実行
すべての従業員に同一の研修を一度に課すのではなく、受講者の属性や時期に応じた教育を実施します。
例えば、新入社員や中途・復職者に対しては、教育の空白期間を作らないために2フェーズでの教育を検討します。
入社直後(PCを付与する前)には「やるべき最低限の基本ルールと報告方法」を20〜30分で教える即時学習を行い、配属後1ヶ月以内に「実務に即したITリテラシー」を1時間程度で学ぶ定着研修を行うなど、無理なく段階的にステップアップさせる運用が有効です。
また、中途入社者には即座に自己学習とテストを実施し、合格点に満たない者に対してのみ四半期に1回の補習研修でフォローアップすることで、教育品質の均一化と管理工数の削減を両立できます。
ステップ4:効果測定と継続的な改善 - 訓練と啓蒙のサイクルを回す
教育や訓練の実施後は、必ずその効果を測定します。
メール訓練における「開封率」や、実際に怪しいメールを受け取った際の「情報システム部への報告率」「報告までの所要時間」などをデータとして記録します。
確認テストで点数が低かった層に対しては個別フォローを入れ、蓄積されたデータをもとに次回の教育カリキュラムやルール自体をアップデートする改善サイクルを回していきます。
さらに、毎月の短い啓蒙活動としてミニテストによるアウトプットを組み合わせることで、「読み流し」を防ぎ、知識を確実に定着させます。
セキュリティ教育の効果を最大化する3つのポイント
セキュリティ教育を真に浸透させ、組織の文化とするためには、以下の3つの重要なポイントを意識することが欠かせません。
ポイント1:「なぜ」を伝え、当事者意識を醸成する
単に「このルールを守りなさい」と指示を出すだけでは、従業員は指示を形骸化させてしまいます。
ルールを守ることの意義や、破られた場合のリスクを論理的・直感的に理解させることが重要です。
『実際のインシデント事例や被害額を共有する 』
自社や同業他社で実際に発生した、より具体的で身近な被害事例を提示します。
<例>
・サーバー移設時の設定ミスにより顧客の個人情報が流出し、
企業が1人あたり数万円の損害賠償を支払った
・ヒューマンエラーによる情報漏洩の平均想定損害賠償額が1件あたり数億円にのぼる
・大手企業が内部不正により巨額の特別損失を計上した
など、具体的な数値を用いて伝えます。
「たった一度のミスが、会社の存続を脅かす」というリアルな危機感を持たせることが、強い当事者意識を生み出します。
『標的型攻撃メール訓練など実践的な演習を取り入れる』
座学だけで終わらせず、疑似的なフィッシングメールを実際に従業員に送信する「標的型攻撃メール訓練」を組み込みます。
実際の業務を模した精巧なメールを受け取る体験を通じて、最新の攻撃がどれほど見分けにくいかを実感させます。
「至急」「緊急」といった文言に慌てず、まずは送信元のアドレスを確認し、疑わしい場合はすぐに報告するという体験型のアプローチが、現場の判断力を鍛える上で最も効果的です。
標的型攻撃メール訓練にご興味がある方はこちらをご覧ください。
ポイント2:経営層を巻き込み、全社的な文化として根付かせる
セキュリティ教育を情報システム部門やセキュリティ担当者だけの取り組みにしてはなりません。
経済産業省の「サイバーセキュリティ経営ガイドライン」でも示されている通り、サイバー攻撃から組織を守るためには「経営者のリーダーシップ」が不可欠です。
教育の成果や改善計画、訓練結果のデータを経営層へ定期的に報告し、セキュリティ投資の重要性を理解してもらうことで、全部署を巻き込んだ全社的な活動へと昇華させることが可能となります。
ポイント3:失敗を責めない「報告しやすい文化」の醸成
多くの従業員は、「不審なメールを開いてしまった」「私物のUSBを社内PCに挿してしまった」といったミスをした際、「叱責されるのではないか」「自分の責任を追及されるのではないか」という不安に駆られます。
この不安が、隠蔽や報告の遅れを招き、致命的な被害拡大に繋がります。
「怪しいと思ったら間違っていてもいいから、すぐに報告することが最大の防衛策である」という共通認識を徹底し、失敗を責めずに迅速な初動を称賛する「心理的安全性」の高い組織風土を作ることが、究極のセキュリティ対策となります。
セキュリティ教育に活用できるサービス・無料資料
社内のセキュリティ教育を効率的かつ体系的に進めるためには、外部のリソースや専門サービスを賢く活用することが鍵となります。
【無料】国やIPAが提供する資料
予算を抑えつつ、信頼性の高い標準的な教材を揃えたい場合には、公的機関が公開している無償のツール群が最適です。
『IPA(情報処理推進機構)「情報セキュリティ・ポータルサイト」』
IPAでは、最新のセキュリティ脅威をまとめた「情報セキュリティ10大脅威」をはじめ、中小企業から大企業まで幅広く利用できるガイドライン、教材、自己診断ツールを多数公開しています。
▶情報セキュリティ・ポータルサイト
定期的な啓蒙資料を作成する際のインプットや、研修用スライドのベースとして非常に役立ちます。
『総務省「国民のためのサイバーセキュリティサイト」』
最新のサイバー脅威に対応した分かりやすい情報サイトです。
▶国民のためのサイバーセキュリティサイト
「職場での対策」では、一般ユーザー向け、管理者向け、経営者向けと対象者ごとに情報が分類されており、社内での学習用資料としてすぐに活用できる構成になっています。
【有料】専門ベンダーが提供するサービス
情報システム部門の工数を削減し、より実践的で効果的な運用を目指す場合は、専門的なサービスを提供する外部ベンダーとの協業を強く推奨します。
『eラーニング』
全社員への多人数展開や、個別の受講状況・理解度をクラウド上で一元管理するのに適しています。
数分から10分程度で手軽に学べる「マイクロラーニング」形式を導入しているサービスも多く、隙間時間を活用した継続的な学習が可能です。
また、受講後に毎月のミニテストを実施することで、単なる読み流しを防ぎ知識の定着を図るアプローチも容易になります。
eラーニングについてご興味がある方はこちらをご覧ください。
『標的型攻撃メール訓練サービス』
最新の攻撃トレンドや、生成AIを悪用して巧妙に作られた不審メールのシナリオに合わせた訓練プランを設計・提供してくれるサービスです。
訓練結果の自動集計や分析レポートにより、組織内のリスクエリア(特定の部署や役職など)を可視化し、次の教育への具体的な改善策を導き出すことができます。
標的型攻撃メール訓練についてご興味がある方はこちらをご覧ください。
『教育支援』
現状把握のアセスメントから、ルールの策定、研修の実施、年間の啓蒙活動までを伴走支援するサービスです。
例えば、現状の社内報告フローの無駄を省き、シンプルに統一するアセスメントの実施や、新入社員・中途・復職者向けの個別教育カリキュラムの設計などを、全面的に支援します。
これにより、多忙を極める情報システム部門の負担を大幅に軽減しながら、確実なセキュリティ強化を実現できます。
セキュリティ教育の伴走支援にご興味がある方はこちらをご覧ください。
まとめ:行動できるルール作りと継続的な改善で「やりっぱなし」を卒業しよう
情報セキュリティ教育において本当に重要なのは、従業員の頭に知識を詰め込むことではなく、いざというときに「適切な初動と報告が迷わず行える」ようにすることです。
そのために必要なのは、従業員が間違えることを責めず、簡素化された報告フローを整備し、入社時から空白期間なく段階的に学びを繰り返す仕組みを作ることです。
自社だけでこれらのプログラムを設計し、継続的に運用していくことが難しい場合には、専門のアセスメントや伴走型のアウトソーシングサービスを導入することも非常に有効な解決策です。
まずは現状の社内報告手順が複雑すぎないか、新入社員の教育に穴がないかといった、身近な見直しから始めてみてはいかがでしょうか。
株式会社システナのセキュリティ教育
 システナでは、組織全体のセキュリティリテラシー向上を目指し、アセスメントによる現状把握・可視化から教育の実施、効果測定と改善までをトータルサポートしております。
また、セキュリティ教育施策の実施と並行して、組織の根本的なセキュリティガバナンスや体制の見直し、新技術導入に伴うセキュリティガイドラインの策定なども伴走型でご支援します。
自社にお悩みに合わせたカスタマイズ研修も可能です。
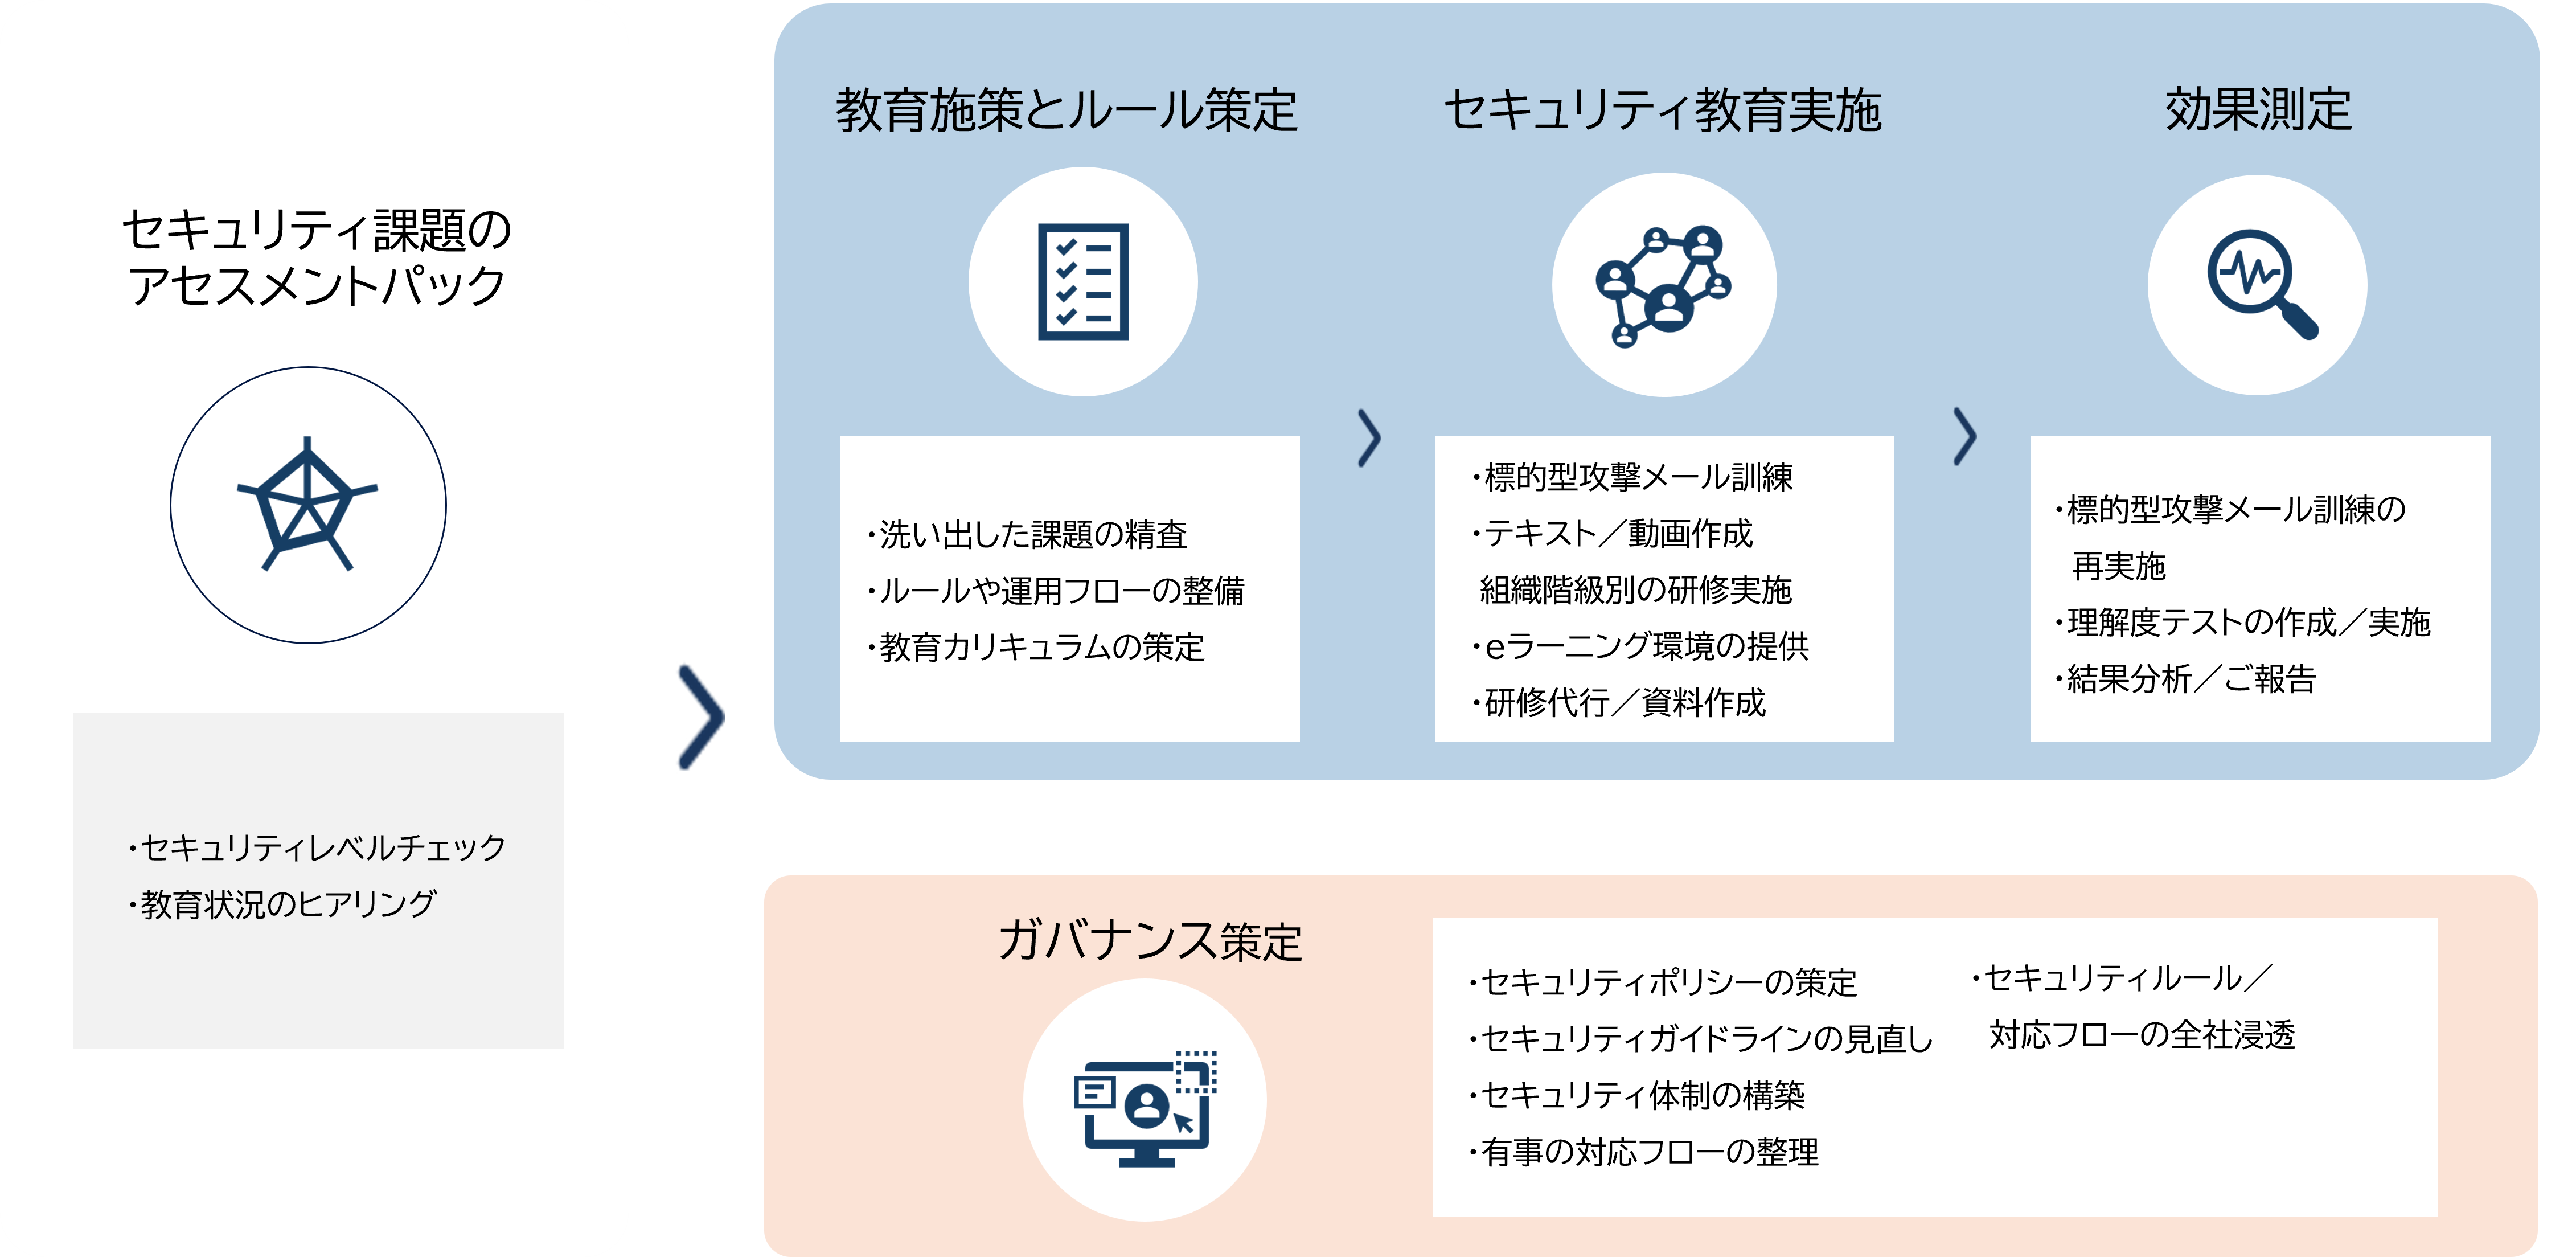
「各階層に合わせたセキュリティ研修がしたい」「セキュリティ教育の効果が実感できない」このようなお悩みがあれば、ぜひお気軽にご相談ください。
セキュリティ教育で、現場が迷わずリスクを防げる仕組み作りをご支援します。